Wenn KI Schwachstellen findet: Der neue Patch-Wettlauf für Unternehmen
Die PHP2Shell-Funde zeigen, wie KI kritische Schwachstellen in weit verbreiteter Software aufdecken kann – und warum Unternehmen gleichzeitig mit einer schnelleren Angriffsseite rechnen müssen.
Kurz gesagt: KI macht nicht automatisch jeden Angriff gefährlicher. Sie kann aber sowohl die defensive Suche nach Schwachstellen als auch die offensive Vorbereitung beschleunigen. Für Unternehmen werden deshalb vollständige Inventare, klare Zuständigkeiten, schnelle Herstellerkommunikation und überprüfte Patches wichtiger als je zuvor.
Der PHP-Fall: KI findet eine Schwachstelle mit großer Reichweite
OpenAI berichtet im Rahmen der Initiative „Patch the Planet“, dass ein Sicherheitsforscher namens Calif eine kritische PHP-Schwachstelle mit GPT-5.6 Sol identifiziert habe. Wiz habe beide später veröffentlichten PHP-Schwachstellen unabhängig voneinander entdeckt und gemeldet. Diese Darstellung stammt von OpenAI selbst und sollte deshalb als Anbieterbericht eingeordnet werden, nicht als unabhängige Prüfung.
Die technische Relevanz ist dennoch erheblich: PHP veröffentlichte am 21. Oktober 2026 Updates für CVE-2026-109618 und CVE-2026-109619. ENISA, die Europäische Kommission, CERT-EU, Europol EC3 und das Netzwerk nationaler CSIRTs warnten, dass die Lücken unter bestimmten Bedingungen eine nicht authentifizierte Remote-Code-Ausführung ermöglichen könnten. Betroffen sein können Webserver, auf denen PHP direkt oder als Bestandteil einer anderen Anwendung läuft.
PHP nannte unter anderem die behobenen Versionen 8.5.12, 8.4.27, 8.3.36 und 8.2.35. Der britische NCSC empfiehlt, PHP-Installationen im gesamten Unternehmen zu identifizieren und internetnahe Systeme zuerst zu aktualisieren. Die PHP-Projektseite weist außerdem auf ein hohes Risiko bei mod_php und einen demonstrierten Exploit hin.
Wichtig ist die aktuelle Einordnung: Der niederländische NCSC berichtet, dass die Ausnutzung komplex sei und ein gemeldeter möglicher Angriff noch nicht bestätigt wurde. Das ist ein gutes Beispiel dafür, wie sich die Lage nach einer ersten Warnung weiterentwickeln kann. Die richtige Reaktion lautet weder Panik noch Abwarten, sondern: Exposition feststellen, Herstellerhinweise prüfen, patchen oder isolieren und anschließend auf Anzeichen einer Kompromittierung prüfen.
Was daran neu ist: Das Zeitfenster wird kleiner
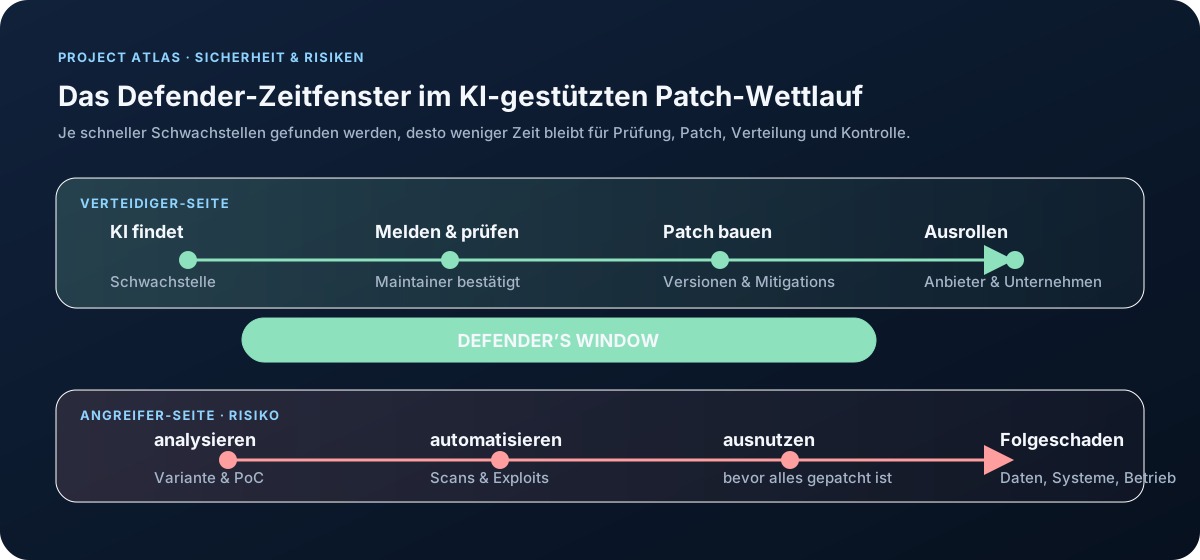
Traditionell wurde eine Schwachstelle entdeckt, analysiert, gemeldet, behoben und später möglicherweise ausgenutzt. Diese Kette bestand schon immer. KI verändert vor allem die mögliche Geschwindigkeit und den Umfang einzelner Schritte.
Auf der defensiven Seite kann KI helfen, große Codebasen zu untersuchen, ungewöhnliche Speicherfehler zu erkennen, Varianten einer Schwachstelle zu testen oder betroffene Abhängigkeiten aufzuspüren. Auf der offensiven Seite kann sie dabei helfen, technische Details schneller zu erklären, Scans zu automatisieren, Angriffsketten zu variieren und öffentlich zugängliche Hinweise miteinander zu verbinden.
OpenAI bezeichnete den PHP-Fall als ein mögliches „Defender’s Window“: Die Schwachstelle wurde nach eigener Darstellung gefunden, bevor Angreifer sie ausnutzen konnten. Dieses Fenster ist aber kein dauerhafter Vorsprung. Es bleibt nur so lange bestehen, wie Hersteller, Anbieter und Betreiber schneller schützen, als Angreifer die Informationen operationalisieren können.
Der niederländische NCSC weist ausdrücklich darauf hin, dass der Einsatz von KI die Ausnutzung potenziell beschleunigen kann. Daraus folgt nicht, dass jede Schwachstelle automatisch von KI-Angreifern genutzt wird. Es bedeutet aber, dass ein Unternehmen seine Reaktionszeit nicht mehr allein nach dem bisherigen Patch-Rhythmus bemessen sollte.
Warum IT-Leitungen mit dem Patchen kaum hinterherkommen
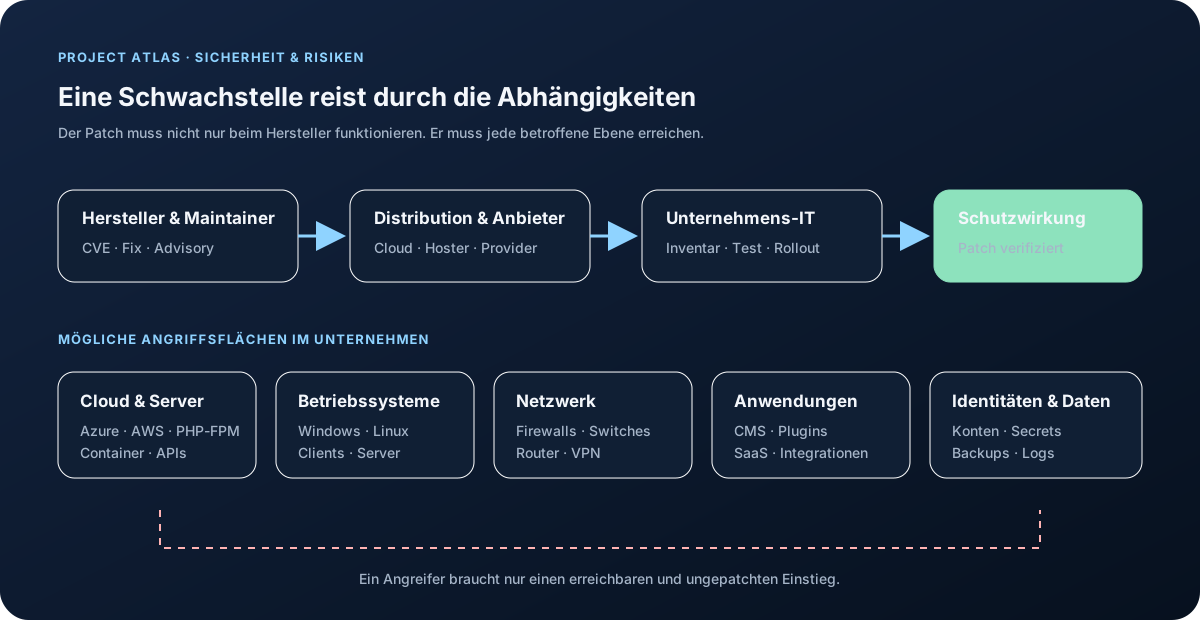
Ein Unternehmen patcht nicht nur „die eine Software“. In der Praxis müssen viele Ebenen zusammenpassen:
- Microsoft-Produkte, Windows-Clients und Server
- Azure-Dienste, Identitäten, APIs und Cloud-Konfigurationen
- AWS- oder andere Hosting-Komponenten
- Linux-Distributionen, Container und Runtime-Umgebungen
- PHP, CMS, Plugins, Bibliotheken und eigene Anwendungen
- Firewalls, VPN-Gateways, Switches, Router und WLAN-Systeme
- Backup-Systeme, Monitoring, EDR, SIEM und Administrationswerkzeuge
- SaaS-Dienste, Integrationen und externe Dienstleister
Eine Meldung kann außerdem indirekt relevant sein. ENISA weist im PHP-Fall darauf hin, dass kommerzielle und Open-Source-Produkte PHP im Hintergrund verwenden können, selbst wenn ein Unternehmen PHP nicht bewusst installiert hat. Genau hier entsteht die Lücke zwischen „Wir haben einen Patch-Prozess“ und „Wir wissen tatsächlich, wo wir betroffen sind“.
Der eigentliche Engpass ist nicht nur das Update
Ein Sicherheitsupdate kann verfügbar sein und trotzdem noch nicht wirksam schützen. Vorher müssen mehrere Fragen beantwortet werden:
- Wo läuft die betroffene Komponente? Auch Schatten-IT, alte Testsysteme, Appliances und ausgelagerte Dienste gehören in die Suche.
- Wer ist für die Aktualisierung verantwortlich? Hersteller, Hoster, Cloud-Team, Dienstleister oder interne IT können jeweils nur einen Teil der Kette kontrollieren.
- Kann der Patch sicher eingespielt werden? Kritische Anwendungen brauchen Tests, Wartungsfenster und einen Rückfallplan.
- Welche Systeme sind aus dem Internet erreichbar? Diese Systeme sollten zuerst bewertet und nötigenfalls vorübergehend isoliert werden.
- Woran erkennen wir, dass der Schutz wirksam ist? Versionsprüfung, Konfigurationskontrolle, erneuter Scan und Log-Auswertung gehören zum Abschluss.
Der NCSC empfiehlt für die aktuellen PHP-Lücken, nicht nur veraltete Versionen zu suchen, sondern PHP-Installationen insgesamt zu identifizieren. Wenn eine Aktualisierung nicht sofort möglich ist, können temporäre Maßnahmen oder eine Isolation erforderlich sein. Diese Maßnahmen begrenzen das Risiko, ersetzen aber nicht den vollständigen Patch.
Was als Nächstes im Fokus stehen kann
PHP ist kein Sonderfall, sondern ein gut verständliches Beispiel. Die gleiche Logik kann jede weit verbreitete Komponente treffen:
- eine Schwachstelle in einer Windows- oder Linux-Komponente,
- ein Fehler in einer Cloud- oder Containerumgebung,
- eine Sicherheitslücke in einer Firewall oder einem VPN-Gateway,
- ein verwundbares Web- oder Datenbank-Plugin,
- eine fehlerhafte Bibliothek in einer SaaS-Integration,
- ein kompromittierter Schlüssel oder eine überprivilegierte Service-Identität.
Nicht jede dieser Meldungen wird dieselbe Tragweite haben. Der gemeinsame Nenner ist jedoch die Abhängigkeit von vielen Herstellern und Anbietern. Eine IT-Leitung muss nicht nur wissen, was gepatcht werden muss, sondern auch, wer den Patch liefern muss, wann er verfügbar ist und wie die Wirksamkeit nachgewiesen wird.
Wie Unternehmen den Wettlauf besser beherrschbar machen
1. Ein belastbares Technologie- und Abhängigkeitsinventar führen
Das Inventar sollte Produkte, Versionen, Besitzer, Standorte, externe Erreichbarkeit, Datenklassen und Abhängigkeiten enthalten. Für Cloud- und SaaS-Dienste gehören auch Anbieter, Regionen, Subdienstleister und Update-Verantwortlichkeiten dazu.
2. Internetnahe und privilegierte Systeme zuerst behandeln
Ein öffentlich erreichbares VPN, eine Webanwendung oder eine Administrationsoberfläche braucht eine andere Priorität als ein isolierter Rechner. Gleiches gilt für Systeme, deren Konten Zugriff auf viele weitere Ressourcen haben.
3. Hersteller- und Providerkommunikation operationalisieren
Es sollte klar sein, wo Sicherheitsmeldungen eingehen, wer sie bewertet und wie offene Antworten von Herstellern nachverfolgt werden. Ein Hinweis im Posteingang ist noch kein geschlossener Vorgang.
4. Patchen und Mitigieren als zwei unterschiedliche Zustände dokumentieren
Eine Firewall-Regel, ein deaktiviertes Modul oder eine Netzwerksegmentierung kann eine sinnvolle Zwischenmaßnahme sein. Sie sollte aber mit Ablaufdatum, Risikoannahme und nächstem Patch-Termin dokumentiert werden.
5. Nach dem Patch weiter beobachten
Bei kritischen Lücken sollte die Prüfung auf Kompromittierung Teil des Prozesses sein. Logs, neue Konten, ungewöhnliche Prozesse, Webshells, verdächtige Datenübertragungen und veränderte Konfigurationen können wichtige Hinweise liefern.
6. KI defensiv einsetzen, aber nicht blind vertrauen
KI kann bei Inventarabgleich, Log-Triage, Codeanalyse und der Zusammenfassung von Herstellerhinweisen unterstützen. Kritische Entscheidungen sollten jedoch durch nachvollziehbare Regeln, technische Prüfungen und verantwortliche Personen abgesichert werden. Ein KI-System darf nicht selbst entscheiden, dass ein Patch ausreichend getestet oder ein System sicher ist.
Fazit: Aus dem Patch-Stau wird eine Resilienzaufgabe
Die PHP2Shell-Meldungen zeigen eine Entwicklung, die für IT-Leitungen wichtiger ist als die einzelne CVE-Nummer: KI kann Schwachstellen in weit verbreiteter Software schneller sichtbar machen. Das ist eine große Chance für die Verteidigung, erzeugt aber nur dann einen Vorteil, wenn die Reaktion schnell genug skaliert.
Unternehmen müssen deshalb mit einem Umfeld rechnen, in dem die Zahl und Geschwindigkeit sicherheitsrelevanter Hinweise weiter zunimmt. Das Ziel kann nicht sein, jede Meldung sofort gleich zu behandeln. Das Ziel ist ein belastbarer Prozess, der die eigene Angriffsfläche kennt, besonders exponierte Systeme zuerst schützt, Anbieterabhängigkeiten sichtbar macht und nach dem Patch überprüft, ob der Schutz tatsächlich wirksam ist.